| IoCとは?侵害の痕跡(Indicator of Compromise)の種類とIoA・TTPとの違い、脅威インテリジェンスでの活用を解説 | |
|---|---|
| 作成日時 26/11/18 (09:04) | View 118 |
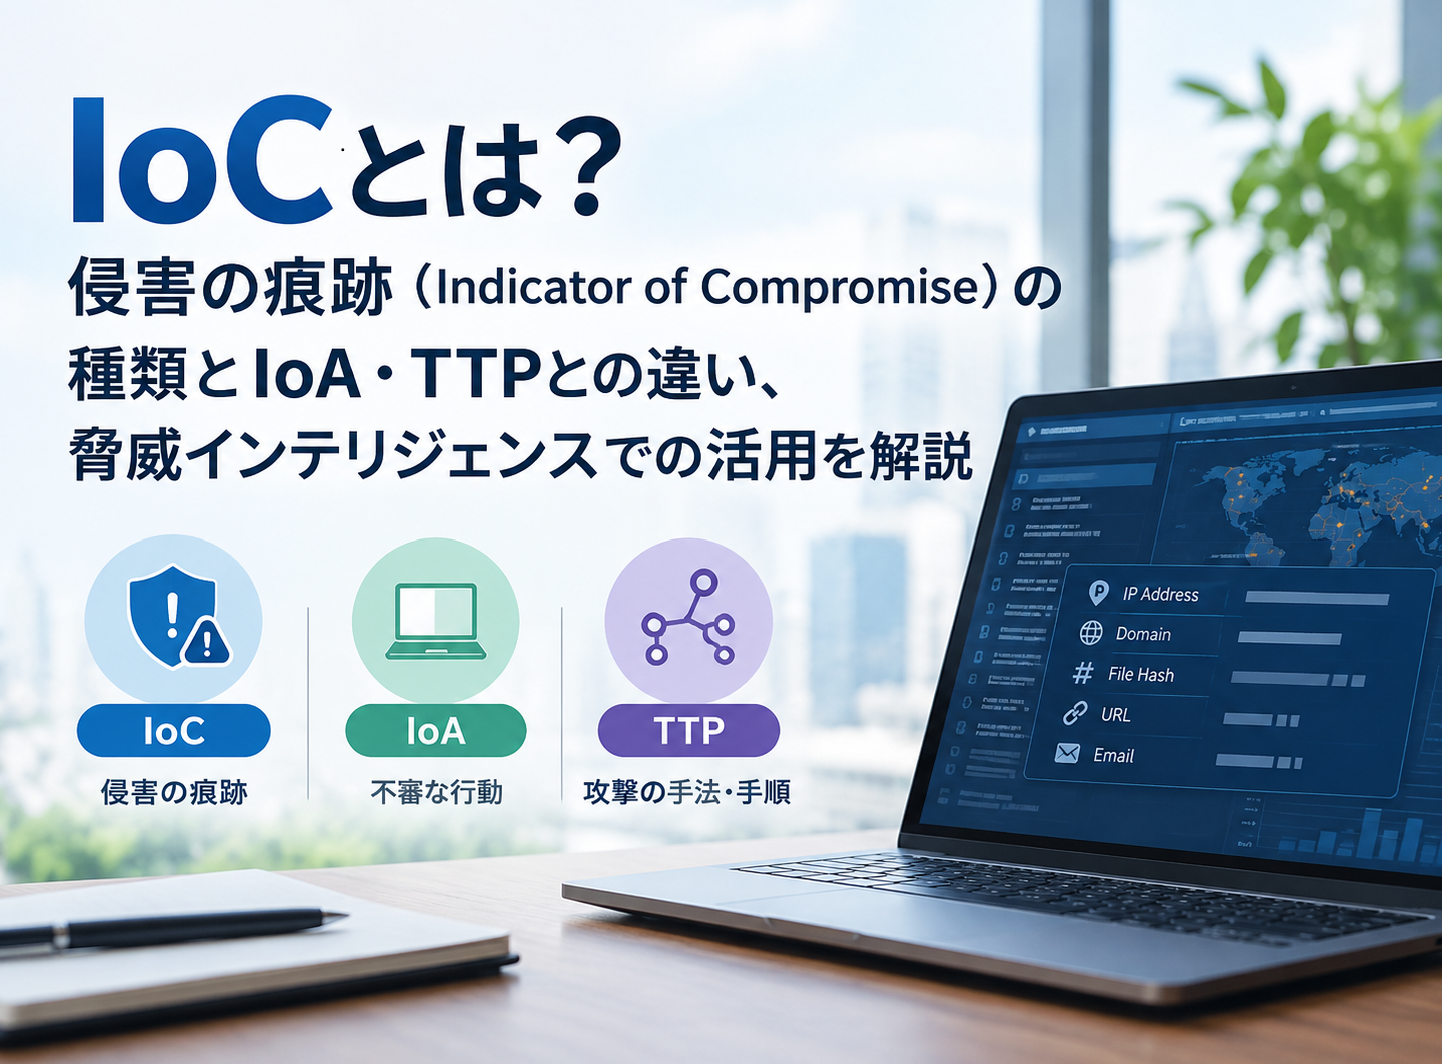
Mandiant の M-Trends 2026 によると、2025年に世界で観測された侵害の滞留時間(攻撃者が侵入してから検知されるまでの期間)は、平均14日でした。前年の11日から延びており、攻撃者は侵入後およそ2週間、検知されないまま社内を移動できていた計算になります。
この14日を1日でも縮める手がかりになるのが、攻撃者が残した痕跡、つまりIoCです。
IoC(Indicator of Compromise)とは、サイバー攻撃による侵害の痕跡を示す指標です。読み方はアイオーシーで、日本語では侵害の痕跡や侵害指標と訳されます。
攻撃を受けた端末やネットワークに残るファイルのハッシュ値や、不審な通信先のIPアドレスなどが該当し、SOCやEDRはこれらを手がかりに侵害を検知します。
記事では、IoCの定義と代表的な種類から、IoAやTTPとの違い、なぜIoC単体では守りきれないのか、そして脅威インテリジェンスやダークウェブを起点にした取得と運用までを整理します。
本記事の要点は次のとおりです。
● IoCの定義 攻撃を受けた痕跡を示す観測可能な指標
● 代表的な3系統 ネットワーク系、ホスト系、挙動系
● IoAとの違い IoCは事後の証拠、IoAは進行中の兆候
● IoC単体の限界 下位指標ほど攻撃者が容易に変えられ陳腐化しやすい構造
● 取得と運用の要点 脅威インテリジェンスとダークウェブ起点による先回り
まずは、IoCの定義と読み方、よく混同される脆弱性との違いを整理しましょう。
IoCの読み方はアイオーシーで、Indicator of Compromiseの頭文字です。日本語では「侵害の痕跡」や「侵害指標」と訳されます。
攻撃者の活動が残した観測可能な証拠を指し、ファイルのハッシュ値や通信ログ、レジストリの変更といった具体的なデータの形をとります。
米国のNISTは、IoCを攻撃が差し迫っている、あるいは進行中である、またはすでに侵害が発生したことを示す技術的な成果物や観測可能な事象と定義しています。
ここで押さえておきたいのは、IoCが観測できる事実である点です。攻撃者の意図や推測ではなく、ログやファイルとして残った痕跡であるため、検知や照合の対象にできます。
IoCとよく混同されるのが脆弱性です。両者は時間軸と対象が異なります。
● 脆弱性:攻撃されうる弱点であり、攻撃が成立する前提条件
● IoC:攻撃を受けた、あるいは受けている痕跡であり、攻撃が発生したあとの観測結果
たとえば、未修正のソフトウェアの欠陥は脆弱性です。その欠陥を突かれてマルウェアが設置され、外部の不審なサーバへ通信が始まった時点で、その通信先IPアドレスやマルウェアのハッシュ値がIoCになります。
脆弱性は攻撃の入り口、IoCは侵入後に残る痕跡と考えるとわかりやすいでしょう。
IoCは観測される場所によって整理できます。まず配下の表で全体像を確認しましょう。
|
系統 |
指標 |
観測される場所 |
|
ネットワーク系(通信の経路に残る痕跡) |
不審な通信先のIPアドレス、悪性ドメイン、C2サーバへのURL |
ファイアウォールやプロキシ、DNSのログ |
|
ホスト系(端末の内部に残る痕跡) |
マルウェアのファイルハッシュ値(MD5やSHA-256)、不審なファイル名、レジストリの変更、正規でないプロセス |
EDRやエンドポイントのログ |
|
挙動系(利用者の行動として現れる痕跡) |
通常と異なる時間帯のログイン試行、深夜の大量データ送信、普段使われない管理者権限の使用 |
SIEMや認証ログ |
ネットワーク系は、攻撃者が外部と通信する際に必ず経路上に残る痕跡です。C2サーバ(攻撃者が感染端末を遠隔操作するための指令サーバ)との通信先やマルウェアの配布元ドメインが代表例になります。
ホスト系は、感染した端末そのものに残る痕跡です。マルウェア本体を一意に識別するハッシュ値や永続化のために書き換えられたレジストリなどが含まれます。
挙動系は、盗まれた認証情報を使った不正ログインのように、利用者の行動として表面化する痕跡です。
これらは単独ではなく、時系列でつながって検知の手がかりになります。
たとえば、ある企業では深夜に社内サーバから見慣れない海外のIPアドレスへ定期的な通信が記録されていました。調査すると、その通信先が既知のC2サーバとして脅威情報に登録されており、同じ端末に未知のプロセスが常駐していました。
ネットワーク系のIoC(通信先IP)を起点に、ホスト系のIoC(不審なプロセスとハッシュ値)へたどり着き、侵害の範囲を絞り込めた例です。複数の系統を突き合わせることで、単発のアラートが1つの侵害シナリオとして立ち上がってきます。
IoCを活用するには、似た概念であるIoAとの違いと、IoCが抱える構造的な限界を理解しておく必要があります。ここでは両者を対比したうえで、Pyramid of Painというモデルを使って、IoC単体では後手に回りやすい理由を掘り下げます。
IoCとIoA(Indicator of Attack=攻撃の兆候)は、とらえる対象と時間軸が異なります。
● IoC:侵害の痕跡であり、過去に起きた攻撃が残した証拠。つまり、これまでに何が起きたかということ
● IoA:進行中の攻撃者の振る舞いと意図。つまり、今何をしようとしているかということ
|
項目 |
IoC(侵害の痕跡) |
IoA(攻撃の兆候) |
|
とらえる対象 |
攻撃が残した静的な証拠(ファイル、ログ、通信メタデータ) |
攻撃者の振る舞いと意図 |
|
時間軸 |
事後、あるいは進行中の観測 |
リアルタイム |
|
問いの形 |
何が起きたか |
いま何をしようとしているか |
|
例 |
マルウェアのハッシュ値、悪性ドメインへの通信 |
コード実行から権限昇格、横展開へと続く一連の動き |
両者は対立するものではなく、既知の痕跡を素早く照合するIoCと未知の攻撃でも振る舞いから検知できるIoAを組み合わせて使うのがポイントになります。
IoCには、下位の指標ほど攻撃者が容易に変えられるという構造的な弱点があります。これを整理したのが、David Bianco が2013年に提唱したPyramid of Pain(痛みのピラミッド)です。攻撃者にとっての変更コストが低い順に、6つの階層で指標を並べたモデルで、上に行くほど攻撃者は対応に痛みを感じます。
以下表では、上へ行くほど攻撃者にとって変更が難しくなります。
|
指標 |
概要 |
変えやすさ |
|
戦術や技術、手順(TTP) |
最も変えにくい。攻撃者の手口それ自体 |
低い |
|
ツール |
攻撃に使うマルウェアやツール群 |
— |
|
ネットワークやホストの成果物 |
攻撃過程で残る痕跡 |
— |
|
ドメイン名 |
配布元や指令に使うドメイン |
— |
|
IPアドレス |
通信に使うIP |
— |
|
ハッシュ値 |
最も変えやすい。ファイルを1バイト変えるだけで別物になる |
高い |
一方、下へ行くほど、攻撃者は容易に変えられます。
ハッシュ値やIPアドレスは、攻撃者が容易に変更できます。ファイルをわずかに書き換えればハッシュ値は別の値になり、IPアドレスやドメインも使い捨てにできます。
そのため、これらをIoCとして登録しても、攻撃者が次の攻撃でインフラを切り替えた瞬間に陳腐化します。登録した直後に古くなる指標だといえます。
これに対して、ピラミッドの頂点にあるTTP(攻撃者の戦術や技術、手順)は、攻撃者の手口それ自体です。
ここを検知されると、攻撃者はツールやIPアドレス、ドメインを変えるだけでは済まず、行動のやり方それ自体を作り変える必要に迫られます。だからこそ、痛手が大きく、検知の効果が長持ちします。
攻撃者の視点で見ると、この構造はさらにはっきりします。攻撃者はIPアドレスやドメインを使い捨て、検知されるたびに新しいインフラへ乗り換えます。一方で、初期侵入から権限昇格、横展開、データ持ち出しへと至る一連の手順は、そうたやすくは変えられません。
この手口はMITRE ATT&CK とはで体系化されており、TTPベースの検知がIoCの陳腐化を補います。IoCによる検知は必要ですが、それ単体では後追いになりやすく、上位のTTPを捉える仕組みと併用してはじめて守りが厚くなります。
IoCは、どこから得て、どう共有し、どう取り込むかで運用の質が決まります。本項では、入手経路と構造化共有の仕組みを整理したうえで、ダークウェブや攻撃者フォーラムを起点に自社関連のIoCを先回りで得る方法を示します。
脅威インテリジェンスの全体像や種類そのものは脅威インテリジェンスとはで解説しています。
IoCの入手経路は、大きく4つに分けられます。
外部から得る指標と自社で観測した指標の両方を持つことが、検知の精度を左右します。外部フィードは網羅性が高い一方で自社への関連度が読みにくく、自社抽出の指標は数こそ少なくても関連度が高いためです。
IoCを人手のリストで回すと、更新が陳腐化する可能性が高くなります。そこで、機械可読な標準形式で共有し、EDRやSIEMへ自動で取り込む運用が前提になります。代表的な標準がSTIXとTAXIIです。
● STIX:脅威情報を構造化して記述する形式
● TAXII:その情報を交換するためのプロトコル
両者は当初MITREが開発し、2015年に標準化団体のOASISへ移管され、現在はOASISが標準として管理しています。共有基盤としては、オープンソースのMISPも広く使われています。MISPは、組織間でIoCを登録し、相互に共有するためのプラットフォームです。
こうした標準形式や基盤を使うと、受け取った指標をそのままEDRやSIEMの照合ルールへ流し込めるため、収集から検知までの時間を縮められます。
SplunkをはじめとするSIEM製品もSTIXとTAXIIでの取り込みに対応しており、機械可読な共有は大企業のSOCではすでに一般的な運用です。
ここまでの入手経路は、いずれも攻撃が観測されたあとに指標を得る流れです。これに対してダークウェブ監視ツールStealthMoleが得意とするのは、攻撃が本格化する前の外部脅威データからIoCを先回りで得るアプローチです。
公開フィードやOSINTだけでは見えにくい、攻撃者側の動きを起点にします。
起点になるのは、ダークウェブや攻撃者フォーラムでの動きです。自社ドメインに紐づく認証情報の出品、特定のランサムウェアグループのリークサイトでの同業への言及、初期アクセスブローカーによる販売投稿などが該当します。
これらは、攻撃が実行される前の準備段階で現れる兆候です。
先回りの流れを、匿名化した例でたどってみましょう。ある企業で、自社のVPNアカウントの認証情報が攻撃者フォーラムに出品されているのを、外部脅威データの監視で検知したとします。
次に、その出品に紐づく攻撃者が使うIPアドレスや、過去に同じ売り手が扱ったツールのハッシュ値をIoCとして抽出します。抽出した指標を自社のEDRやSIEMへ取り込み、該当する通信やそのアカウントを使ったログイン試行を監視対象に加えます。
こうして、認証情報が実際に悪用される前に検知網を張れます。外部で観測した兆候を、自社の防御で使えるIoCへ落とし込む流れです。
こうしたダークウェブの情報売買市場の観測と経営層から見た活用の考え方は、CISOのためのダークウェブ脅威インテリジェンス活用術でも扱っています。
取得したIoCは、検知や監視、インシデント対応で使えます。ここでは、定番の活用に加えて、IoCを脅威ハンティングの仮説につなげる能動的な使い方まで示します。まず、もっとも基本になる検知と監視から確認しましょう。
IoCのもっとも基本的な使い方は、EDRやSIEMへの登録による自動照合です。
収集したIoCを照合ルールやブロックリストに登録しておき、社内で発生する通信やファイル、ログと突き合わせます。既知の悪性IPアドレスへの通信や、登録済みのハッシュ値を持つファイルが現れた時点で、アラートを上げられます。
大量のログを人手で追うのは現実的ではないため、この自動照合が監視の土台になります。EDRやSIEMの選び方は脅威検知ツール完全ガイドで、ログの集約と活用は進歩するログ管理と活用のメソッドで詳しく解説しています。
侵害を検知したあとは、IoCが被害範囲の特定に役立ちます。検知したIoCを手がかりに、同じ痕跡を持つ端末を社内から洗い出せるためです。ある端末で悪性ドメインへの通信が見つかったら、同じドメインへ通信した他の端末がないかを、ログ全体に対して照合します。
この横断的な照合によって、1台の感染にとどまっているのか、すでに複数台へ広がっているのかを判断できます。影響を受けた範囲を早く確定できれば、封じ込めの初動も速くなります。
IoCは検知して終わりにするのではなく、能動的な探索の起点にできます。ひとつのIoCは、同じ攻撃者が別の経路で侵入していないかという仮説を立てるきっかけになるためです。
たとえば、ある悪性ドメインへの通信を1件検知したら、そのドメインを使う攻撃グループのTTPを参照し、自社の他のログに同じ手口の痕跡がないかを探索します。
ここで効いてくるのが、前半で触れたPyramid of Painの考え方です。IoCは陳腐化しやすい下位の指標だからこそ、そこからTTPベースの探索へ橋渡しすることに価値があります。1つの痕跡を出発点に、攻撃者の行動パターンそのものを追う流れです。
IoCは有効な指標ですが、運用にはいくつかの課題がつきまといます。以下では大企業のSOCが直面する3つの課題を挙げ、それぞれにどう向き合うかを整理します。
IoCの運用課題は、大きく以下3つに集約されます。
● 陳腐化:下位の指標ほど攻撃者が容易に変えるため、登録した指標がすぐ古くなる点
● 誤検知:正規のIPアドレスやドメインを誤ってブロックし、業務を止めてしまう危険
● コスト:指標の収集と精査、更新にかかる運用負荷
陳腐化は下位指標でとくに速く進み、攻撃インフラの切り替えが速い相手では、登録から数日で無効化されることもあります。誤検知は、正規の通信先が過去に悪用されていた場合などに発生し、放置すると現場がアラートを信用しなくなります。
コストは、指標を集めるほど精査と更新の手間が増える、量と質のトレードオフとして現れます。
3つの課題の対処方法は、鮮度管理と優先度付け、そして自動化で行います。
その上で欠かせないのが、IoC単体に依存しない設計です。IoCによる照合は、既知の脅威を素早く捉える役割に徹します。そこで取りこぼす未知の攻撃は、前半で述べたIoAやTTPベースの検知で補います。
下位の指標で既知の脅威を広く照合しつつ、上位の手口で未知の攻撃を捉える二段構えにすることで、陳腐化と誤検知の影響を運用でならせるようになります。まず着手すべきは、自社が今どの指標をどこから得ているかの棚卸しです。
最後に、本文で扱いきれなかった問いにお答えします。
IOCという略語は、分野によって別の意味を持ちます。
スポーツの文脈では国際オリンピック委員会(IOC)、証券取引では即時執行の注文条件であるIOC注文(Immediate or Cancel)、プログラミングでは制御の反転を指すIoC(Inversion of Control)を意味します。
いずれも本記事で扱うセキュリティのIoC(Indicator of Compromise=侵害の痕跡)とは別の概念です。
EDRのIoCとは、EDRがエンドポイント(端末)で侵害を検知する際に照合する痕跡のことです。マルウェアのハッシュ値や不審なプロセス、レジストリの変更といったホスト系のIoCが中心になります。EDRはこれらを端末上のふるまいと突き合わせ、既知の脅威を検知します。
IoCの有効期限は、指標の種類によって変わります。ハッシュ値やIPアドレスは攻撃者が容易に変えられるため寿命が短く、登録してすぐ陳腐化することもあります。一方で、攻撃者の手口を示すTTPは寿命が長く、長期にわたって有効です。
自社のインシデント調査から、IoCを抽出できます。侵害を受けた端末やログから、通信先のIPアドレスやマルウェアのハッシュ値などの痕跡を取り出し、指標として登録します。
外部フィードだけに頼らず、自社で観測した痕跡を資産として蓄積することで、自社に関連度の高い検知網を育てられます。
IoCは、攻撃が残した痕跡を検知につなげる有効な指標である一方、下位の指標ほど陳腐化しやすいという構造的な限界を抱えています。守りを厚くするには、この限界を理解したうえで運用を組み立てることが出発点になります。
まずは自社が今どの経路からIoCを得ているかを棚卸しし、STIXとTAXIIを使ってEDRやSIEMへ自動で取り込む仕組みを整えます。そのうえで、検知したIoCをTTPベースの脅威ハンティングの仮説へつなぎ、既知の痕跡を出発点に未知の攻撃者による行動を追う流れを作ります。
こうして、公開フィードの受け身の収集から、ダークウェブを起点にした先回りの取得へと視点を広げることで、滞留時間を縮め、攻撃が本格化する前に手を打てる状態に近づきます。