【セキュリティの謎】不正アクセス多発なのに「ダークウェブの犯行声明」が増えな... 最近、ニュースを開くと「〇〇で不正アクセス」「大量の個人情報流出」といった報道を毎日のように目にします。 「これだけサイバー攻撃が急増しているなら、裏社会(ダークウェブ)でもさぞかし犯行声明やデータリークが盛り上がっているのでは?」 そう思う方も多いのではないでしょうか。しかし、実際... 2026-10-27 08:53:25
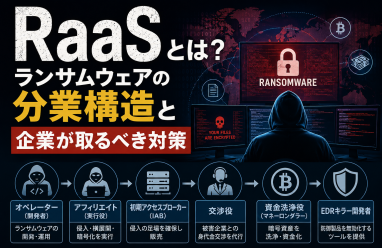
RaaSとは?ランサムウェアの分業構造と企業が取るべき対策 警察庁がまとめた令和7年上半期のサイバー空間をめぐる脅威の情勢によると、国内で警察に報告されたランサムウェア被害は半期で116件にのぼり、半期の件数として過去最多の水準に並びました。 この被害の多くは、腕利きのハッカーが単独で仕掛けたものではありません。開発、侵入、交渉、資金洗浄までを別々の専門家が... 2026-10-15 08:32:49
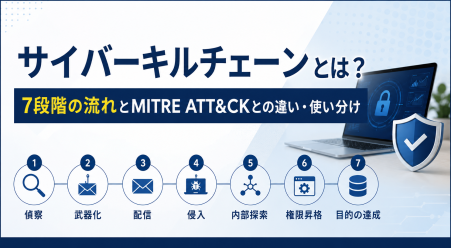
サイバーキルチェーンとは? 7段階の流れとMITRE ATT&CKとの違い・使い分け 警察庁が公表した令和6年におけるサイバー空間をめぐる脅威の情勢等についてによると、国内のランサムウェア被害は222件に上り、対価を要求する手口を確認できた被害134件のうち111件(82.8%)が、データを窃取したうえで公開をちらつかせる二重恐喝の手口でした。 暗号化する前にデータを持ち出しているという... 2026-10-08 08:33:54
アクセスブローカー(IAB)とは?企業への侵入口が売買される仕組みと対策 ランサムウェア被害の多くは、攻撃者がゼロから自力で侵入するのではなく、あらかじめ用意された侵入口を購入するところから始まっています。 IBM X-Force Threat Intelligence Index 2024によると、2023年に確認された初期侵入経路の30%が窃取された有効な認証情報の悪用で、これを用いた攻撃は前年から71%増... 2026-09-17 09:38:59
ダークウェブとOSINTの融合。漏洩パスワードから現在のSNSを特定する 「パスワードは変更したから大丈夫」が通用しない時代 情報漏洩が報じられるたびに、「漏洩したパスワードはすでに変更済みだから問題ない」と考える人は少なくありません。確かに、認証情報を速やかに変更していれば、そのサービスへの直接的な不正ログインのリスクは大きく下がります。 しかし、現在の攻撃者の目的... 2026-09-17 09:28:38
インサイダー情報の売買。内部不正を誘うダークウェブの書き込み 企業を狙うサイバー攻撃は、年々巧妙になっています。 かつてはシステムの脆弱性を突いて侵入する手法が中心でしたが、最近は少し様子が変わってきました。 攻撃者が注目しているのは、企業のネットワークではなく、その中で働く「人」です。 ダークウェブを継続的に調査していると、以下のような投稿を見かけること... 2026-08-25 09:41:51
二重恐喝ランサムウェアとは?攻撃の流れとダークウェブ公開の実態 警察庁の令和6年におけるサイバー空間をめぐる脅威の情勢等についてによると、令和6年中に報告されたランサムウェア被害222件のうち、手口を確認できた134件の82.8%にあたる111件が、データを暗号化するだけでなく盗み出して公開すると脅すダブルエクストーション、すなわち二重恐喝によるものでした。 バックアップさ... 2026-08-17 08:53:29

MITRE ATT&CKとは?フレームワークの読み方と活用方法 MITRE ATT&CK(Adversarial Tactics, Techniques, and Common Knowledge)とはv19現在、15の戦術と195の攻撃技術、178の脅威グループの行動パターンを体系化した攻撃者行動のナレッジベースです。 CISAや各国のCERTが公開するインシデントアドバイザリーでATT&CKの技術IDが標準的に引用されるようになり、情シ... 2026-08-06 09:01:56

メールアドレス漏えいの真の脅威は? ~情報をキャッチして二次被害を防ぐ~ 多発するメールアドレスとパスワードの流出 2026年6月、大手通信事業者がサイバー攻撃を受け、1,223万件を超えるメールアドレスが漏えいし、約761万件にはパスワードを含む可能性があることが発表されました。この事件は、複数のISP(インターネット接続事業者)に提供していたメールシステムの基盤が攻撃を受... 2026-07-30 08:21:32

OSINTを逆手に取る「ハニーポット」。偽情報を流して攻撃者を惑わす サイバー攻撃というと、脆弱性を突いた侵入やマルウェア感染をイメージする人が多いかもしれません。しかし実際の攻撃は、そのずっと前から始まっています。 攻撃者が最初に行うのは情報収集です。 企業のWebサイト、採用ページ、技術ブログ、プレスリリース、SNS、GitHub、登記情報、過去の漏洩データ。攻撃者は利用... 2026-07-23 08:36:14